
كل ترجمة صوتية باستخدام الذكاء الاصطناعي تتضمن محادثةً رأى أحدهم أنها جديرة بالتنفيذ الفوري، سواءً أكانت نقاشًا في مجلس إدارة، أو إحاطة دبلوماسية، أو استشارة طبية. تُسجَّل هذه المحادثة صوتيًا، وتُعالَج بواسطة نماذج الترجمة الآلية، وغالبًا ما تُخزَّن أو تُسجَّل في مكان ما خلال العملية. إذا لم تكن البنية التحتية الأساسية مؤمَّنة بشكل صحيح، فإن سهولة التواصل الفوري متعدد اللغات تأتي مصحوبةً بمخاطر على حماية البيانات، والتي يسهل التغاضي عنها حتى يتم اختبارها.
تُولي معظم المؤسسات التي تُقيّم مزودي خدمات الترجمة الصوتية المدعومة بالذكاء الاصطناعي اهتمامًا متزايدًا بالأمان قبل التطرق إلى أزواج اللغات أو زمن الاستجابة. وهذا هو التوجه الصحيح. تُبيّن الأقسام التالية الشهادات، وممارسات التشفير، وضوابط الوصول التي تُميّز منصة الترجمة الصوتية الآلية الآمنة حقًا عن تلك التي تدّعي فقط أنها آمنة.
لماذا تُعدّ معايير الأمان مهمة لترجمة الكلام؟
تختلف الترجمة الآلية للكلام عن ترجمة المستندات الثابتة. فهي تعالج الصوت المباشر، الذي غالبًا ما يحتوي على أسماء وأرقام مالية ومعلومات صحية أو خطط استراتيجية، وتستمر في ذلك طوال الجلسة. يمر هذا التدفق الصوتي عادةً عبر عدة أنظمة: التعرف على الكلام، والترجمة الآلية، وأحيانًا تحويل النص إلى كلام، قبل وصوله إلى المستمع. كل عملية تسليم تمثل نقطة يمكن فيها كشف البيانات، أو الاحتفاظ بها لفترة أطول من اللازم، أو الوصول إليها من قبل جهات غير مصرح لها.
بالنسبة لقطاعات مثل الرعاية الصحية والحكومة والخدمات المالية، فإن هذا ليس مصدر قلق نظري. إذ تتطلب الأطر التنظيمية بالفعل من المؤسسات إثبات كيفية التعامل مع البيانات الحساسة بدقة، ومن المتوقع أن تطلب فرق المشتريات من الموردين تقديم أدلة بدلاً من مجرد ضمانات.
مقال ذو صلة:
التفسير هو الأفق الجديد في التنظيم المالي.
اقرأ المزيد
الشهادات الأساسية التي يجب البحث عنها
ISO 27001
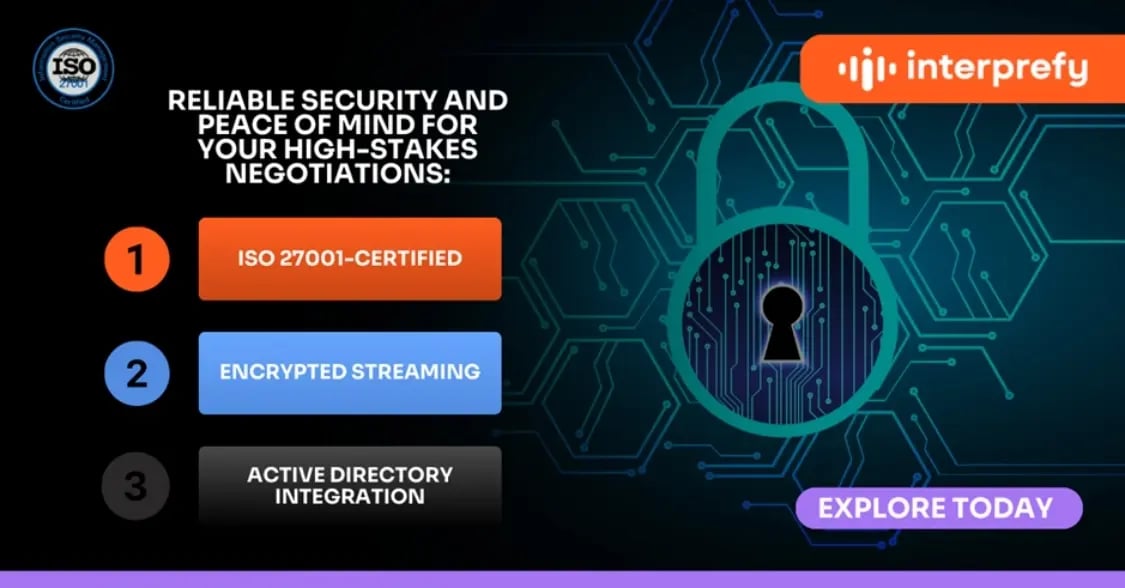
ISO 27001 هو المعيار الدولي لأنظمة إدارة أمن المعلومات. يخضع مزود الخدمة الحاصل على هذه الشهادة لتدقيق مستقل لعمليات معالجة البيانات، وتقييمات المخاطر، وضوابط الأمان. عند تقييم مزود خدمة الترجمة الآلية للكلام، تشير شهادة ISO 27001 إلى أن الأمن ليس مجرد إضافة لاحقة، بل جزء لا يتجزأ من عمليات الشركة اليومية.
الامتثال للائحة العامة لحماية البيانات (GDPR)
إذا كان أي مشارك في جلسة ما من سكان الاتحاد الأوروبي، أو إذا كانت المنظمة تعالج بيانات سكان الاتحاد الأوروبي، الامتثال للائحة العامة لحماية البيانات (GDPR) إلزامي. وهذا يعني أن مزود الخدمة يحتاج إلى أسس قانونية واضحة لمعالجة الصوت والنصوص المشتقة منه، وفترات محددة للاحتفاظ بالبيانات، وآليات لتلبية طلبات أصحاب البيانات، مثل الحذف أو الوصول. إن المورد القادر على توفير وثائق الامتثال عند الطلب جدير بالثقة لإجراء المحادثات المباشرة.
متطلبات SOC 2 والمتطلبات الخاصة بالقطاع
قد تُطبّق أُطر عمل إضافية بحسب القطاع. SOC 2 شائعة في عمليات الشراء المؤسسية، وتُقيّم الضوابط المتعلقة بالأمن والتوافر والسرية على مر الزمن. كما ينبغي على مؤسسات الرعاية الصحية التحقق من ممارساتها المتوافقة مع قانون HIPAA عند التعامل مع بيانات المرضى في الولايات المتحدة، وغالبًا ما يكون لدى هيئات القطاع العام متطلبات اعتماد خاصة بها تُضاف إلى معايير اللائحة العامة لحماية البيانات (GDPR) أو معايير المنظمة الدولية للتوحيد القياسي (ISO).
متطلبات التشفير ومعالجة البيانات
تُحدد الشهادات الحوكمة، بينما يُحدد التشفير آلية حماية البيانات أثناء نقلها وتخزينها. كحد أدنى، ابحث عن بروتوكول TLS 1.2 أو أحدث لتأمين الصوت والنص أثناء انتقالهما بين المتحدث ومحرك الترجمة والمستمع. أما البيانات المخزنة، بما في ذلك أي تخزين مؤقت أو سجلات، فيجب حمايتها بتشفير AES-256.
لا يقل أهمية عن ذلك ما يحدث للبيانات بعد انتهائها. يجب أن يكون مزود الخدمة الآمن قادرًا على تأكيد عدم استخدام الصوت الخاص بالجلسة لتدريب النماذج دون موافقة صريحة، وأن فترات الاحتفاظ بالبيانات محددة وقصيرة افتراضيًا، وأن بإمكان العملاء طلب حذف البيانات أو الحصول على تقرير عن فترة الاحتفاظ بها عند الطلب. ينبغي التعامل مع الإجابات المبهمة على سؤال "ماذا يحدث لملفات الصوت بعد انتهاء الجلسة؟" كعلامة تحذيرية، لا مجرد إجراء تقني.
مقال ذو صلة:
كيفية تأمين اجتماعاتك عبر الإنترنت: حماية المحادثات السرية
اقرأ المزيد
التحكم في الوصول والبنية التحتية
يحمي التشفير البيانات أثناء نقلها، بينما يحميها نظام التحكم في الوصول بمجرد وصولها. يستضيف مزودو الخدمات الموثوقون بنيتهم التحتية في سحابة خاصة افتراضية مع تجزئة شبكية صارمة، بدلاً من بيئات مشتركة ذات تحكم ضعيف. يجب أن يكون التحقق بخطوتين معيارًا أساسيًا لأي وصول إداري أو وصول إلى الحسابات، كما يجب أن تضمن الأذونات القائمة على الأدوار أن الموظفين المصرح لهم فقط هم من يمكنهم الاطلاع على بيانات الجلسة أو إعدادات التكوين.
عند مقارنة مزودي الخدمات، من المفيد طرح مجموعة قصيرة وموحدة من الأسئلة: ما هي الشهادات التي تحملونها، وهل يمكنكم تقديم تقرير التدقيق؟ أين تُخزَّن البيانات وتُعالَج؟ ما هي مدة الاحتفاظ بالبيانات الصوتية أو النصية؟ هل تُستخدم البيانات لتدريب النماذج؟ وما هي معايير التشفير المُطبَّقة أثناء النقل وأثناء التخزين؟ المزود الذي لا يخفي شيئًا سيجيب على كل هذه الأسئلة دون تردد.
ما الذي يجب البحث عنه عند تقييم مقدمي الخدمات
ينبغي لفرق المشتريات التي تقارن بين موردي خدمات الترجمة الآلية للكلام أن تعتبر وثائق الأمان متطلباً أساسياً، لا مجرد إضافة اختيارية. تشمل المؤشرات المفيدة وثائق الامتثال الحالية لمعايير ISO 27001 و GDPR، وسياسة واضحة للاحتفاظ بالبيانات وحذفها، وتفاصيل التشفير التي تغطي كلاً من النقل والتخزين، وإثباتات على عمليات تدقيق مستقلة منتظمة بدلاً من الادعاءات التي يقدمها الموردون أنفسهم.
اختيار معيار، وليس مجرد ميزة
معايير الأمان لترجمة الكلام الآلية ليست مجرد إجراء شكلي، بل هي التي تحدد مدى قدرة المؤسسة على استخدام هذه التقنية في المحادثات الأكثر أهمية. ومع تزايد اعتمادها في المؤسسات والشركات، ستكون الشركات التي تُولي أهمية قصوى للشهادات والتشفير والتحكم في الوصول، بدلاً من اعتبارها مجرد عناصر تسويقية، هي التي ستحظى بثقة المؤسسات في التعامل مع الحوارات الحساسة. لمعرفة المزيد حول كيفية تعامل Interprefy مع الأمان في منصة الترجمة الآلية الخاصة بها، تفضل بزيارة مواردنا حول حماية البيانات والامتثال.


 تحميل من متجر التطبيقات
 تحميل من Google Play
 مزيد من روابط التحميل