تُعدّ شهادة ISO 27001 أوضح طريقة للتحقق من أن منصة الترجمة الفورية عن بُعد تحمي فعلاً المحادثات الشفهية الحساسة، بدلاً من مجرد الادعاء بذلك. بالنسبة لأي مؤسسة تشتري خدمات الترجمة الفورية لمحتوى سري أو خاضع للرقابة، ينبغي أن تكون هذه الشهادة من أهم أولوياتها عند تقييم الموردين، لا مجرد إضافة ثانوية.
يشرح هذا المنشور ما تغطيه الشهادة، ولماذا هي أكثر أهمية للتفسير من معظم فئات البرامج، وما شركة Interprefy للحصول عليها، وما يجب التحقق منه قبل أخذ أي ادعاء امتثال من جانب البائع على محمل الجد.
ما هو معيار ISO 27001؟
الدولي ISO 27001، المعروف رسميًا باسم ISO/IEC 27001، هو المعيار الدولي لإدارة أمن المعلومات. يحدد هذا المعيار متطلبات نظام إدارة أمن المعلومات (ISMS): وهو عبارة عن مجموعة منظمة من السياسات والإجراءات والضوابط التي تخضع للمراجعة المستمرة، والتي تحمي سرية المعلومات وسلامتها وتوافرها.
يُصنّف الإصدار الحالي من المعيار، ISO/IEC 27001:2022، متطلباته ضمن 93 عنصر تحكم موزعة على أربعة محاور رئيسية: التنظيمي، والبشري، والمادي، والتكنولوجي. ويكتسب هذا التنوع أهمية بالغة، إذ لا يُمنح الاعتماد لمجرد امتلاك تشفير جيد. يتعين على المؤسسة إثبات أن التحكم في الوصول، وتدريب الموظفين، وإدارة الموردين، والاستجابة للحوادث، والأمن المادي، تخضع جميعها لنفس معايير الصرامة، وعليها تقديم هذا الإثبات إلى جهة اعتماد مستقلة ومعتمدة، بدلاً من مجرد الادعاء بذلك.
لماذا يُعدّ معيار ISO 27001 مهماً؟ 
يُعدّ التحقق من طرف ثالث هو ما يُميّز الوضع الأمني الحقيقي عن الادعاءات التسويقية، ويكتسب هذا التمييز أهمية أكبر في مجال الترجمة الفورية مقارنةً بمعظم فئات البرامج الأخرى. تتمحور معظم النقاشات الأمنية حول البيانات المخزنة: الملفات، والسجلات، وقواعد البيانات. تتعامل منصات الترجمة الفورية مع ما يصعب التحكم فيه، ألا وهو الكلام البشري المباشر غير المُنقّح، والذي غالبًا ما يحتوي على أكثر المحتويات حساسية في المحادثة، نظرًا لأن المترجمين الفوريين هم في كثير من الأحيان الطرف الثالث الوحيد الموجود في المحادثات التي عادةً ما تبقى بين شخصين في نفس الغرفة. للاطلاع على تفاصيل أكثر حول كيفية تطبيق هذه المخاطر على الترجمة الفورية المدعومة بالذكاء الاصطناعي تحديدًا، يُرجى مراجعة دليلنا حول معايير الأمان التي يجب أن تستوفيها الترجمة الآلية للكلام.
-
تعزيز الأمن
يجب أن توفر منصة الترجمة الفورية عن بُعد بثًا صوتيًا ومرئيًا مباشرًا أثناء النقل، وأن تُدير وصول المترجمين الفوريين من خارج المؤسسة العميلة، وأن تضمن تخزين أي تسجيلات وحذفها وفقًا للسياسة المتبعة. ويتطلب الحصول على الشهادة أن يكون ذلك جزءًا من عملية إدارة مخاطر تخضع للمراجعة المستمرة، وليس مجرد إعداد لمرة واحدة.
-
المعايير المتقدمة
إن تقييم المنصة وفقًا لـ 93 عنصر تحكم تشمل الضمانات التنظيمية والبشرية والمادية والتكنولوجية يضعها على نفس المعيار المستخدم في قطاعات التمويل والرعاية الصحية والتكنولوجيا الحكومية، بدلاً من سياسة أمنية مصممة خصيصًا أو محددة ذاتيًا.
-
العمليات الموثوقة
لا تُمنح الشهادة إلا بعد أن يؤكد مدقق معتمد أن نظام الإدارة يفي بمتطلبات المعيار من خلال أدلة مباشرة، وليس من خلال استبيان تقييم ذاتي. وتعتمد الإجراءات القانونية، ومفاوضات الاندماج، والجلسات الحكومية، والاستشارات السريرية، جميعها على استمرارية هذه السلسلة في كل مرحلة، وليس فقط على مستوى قاعدة البيانات.
ما هي فوائد شهادة ISO 27001؟
بالنسبة للمنظمات التي تشتري خدمات الترجمة الفورية، فإن الحصول على الشهادة يترجم إلى ثلاث فوائد عملية: حماية أفضل للمعلومات الشخصية، وحماية أقوى للملكية الفكرية، وضمان أن دفاعات المنصة يتم تحديثها باستمرار بدلاً من تركها ثابتة بعد الإطلاق.
-
أمن المعلومات الشخصية
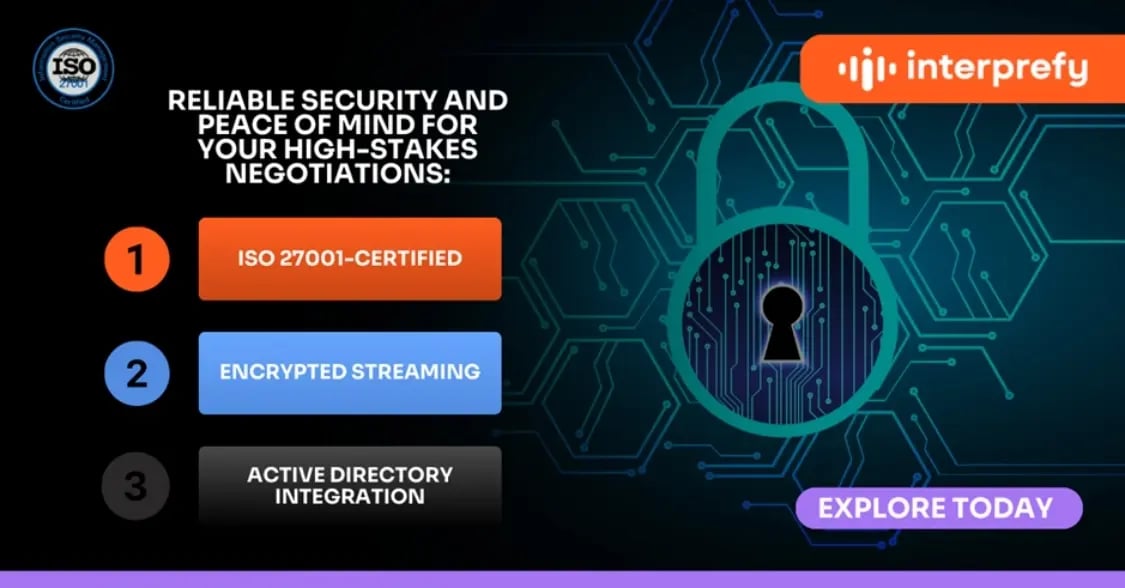
تتم حماية بيانات المشاركين والمترجمين، بما في ذلك محتوى المحادثات المباشرة، من خلال التشفير أثناء النقل وأثناء التخزين، والتحكم في الوصول القائم على الأدوار، وإجراءات المصادقة مثل تسجيل الدخول الموحد، وSAML 2.0، والمصادقة الثنائية التي تحد من من يمكنه الوصول إلى بيانات الحدث.
-
حماية الملكية الفكرية
تتطلب المناقشات السرية، بدءًا من مفاوضات الاندماج وصولًا إلى تفاصيل المنتجات غير المعلنة، التزامًا واضحًا من جميع من لديهم حق الوصول إلى البث. وهذا يعني أن المترجمين الفوريين وموظفي الدعم يعملون بموجب اتفاقيات عدم إفشاء قبل السماح لهم بالوصول إلى أي بث مباشر للحدث، ليس من باب المجاملة غير الرسمية، بل كإجراء رقابي موثق.
-
تحديثات النظام المنتظمة
يتم الحفاظ على نظام الإدارة من خلال المراقبة المستمرة، وليس مراجعته مرة واحدة في السنة. تخضع المنظمات المعتمدة لعمليات تدقيق مراقبة سنوية وتدقيق إعادة اعتماد كامل كل ثلاث سنوات تقريبًا، مدعومة باختبارات اختراق مستقلة منتظمة وإشراف من مسؤول أمن معلومات متخصص.
تعرّف على المزيد حول الأمن في Interprefy
ما هي متطلبات شهادة ISO 27001 فعلياً؟
إنّ الحصول على شهادة ISO 27001 ليس مجرد ادعاء ذاتي، بل يتطلب تدقيقًا خارجيًا على مرحلتين: مراجعة أولية للسياسات الموثقة وتقييمات المخاطر، تليها دراسة معمقة للتأكد من تطبيق هذه السياسات فعليًا. ولا تُمنح الشهادة إلا بعد أن يؤكد مدقق معتمد استيفاء نظام إدارة أمن المعلومات لمتطلبات المعيار، ولا تنتهي العملية عند هذا الحد. إذ تخضع المؤسسات الحاصلة على الشهادة لعمليات تدقيق سنوية للمراقبة، وتدقيق شامل لإعادة الاعتماد كل ثلاث سنوات تقريبًا، ما يجعل الشهادة تعكس حالة مستمرة، لا إنجازًا لمرة واحدة.
اجتازت شركة إنتربريفاي هذه العملية وحصلت على شهادة ISO 27001 منذ نوفمبر 2021، حيث أفاد المدققون بعدم وجود أي مخالفات خلال عملية التقييم، مما يجعلها من أوائل الشركات في قطاع تكنولوجيا الترجمة الفورية التي حصلت على هذه الشهادة. ويُعدّ سجل التدقيق هذا، وليس الشهادة نفسها، المؤشر الأكثر فائدة، إذ يُظهر أن نظام الإدارة قد تم اختباره من قِبل جهة خارجية وثبتت كفاءته.
كيفية تطبيق Interprefy لمعيار ISO 27001 عملياً
عمليًا،تُحدد الشهادة الإطار العام، أما التفاصيل التشغيلية فهي ما تُترجم إليه يوميًا. تُؤمّن Interprefy البيانات أثناء نقلها باستخدام بروتوكول TLS 1.2 وتشفير AES-256-GCM، وتستخدم نظام تحكم في الوصول قائم على الأدوار لتقييد الوصول إلى بيانات الأحداث، وتُوفر ميزة تسجيل الدخول الموحد، وSAML 2.0، والمصادقة الثنائية لعملاء المؤسسات. تُخزّن البيانات داخل الاتحاد الأوروبي، ويعمل المترجمون وموظفو الدعم بموجب اتفاقيات عدم إفصاح قبل السماح لهم بالوصول إلى أي تدفق بيانات، وتخضع المنصة لاختبارات اختراق مستقلة دورية. يُشرف مسؤول أمن معلومات مُخصص على المراقبة المستمرة لنظام إدارة أمن المعلومات (ISMS)، وهو ما يُحافظ على صلاحية الشهادة بدلًا من ثباتها.
لا يزيل أي من هذا المخاطر تمامًا. ما يفعله هو تزويد المؤسسات التي تقيّم مزودي خدمات الترجمة الفورية بشيء أكثر واقعية من مجرد وعد: نظام يخضع لتدقيق خارجي، ويتم مراجعته سنويًا، ومصمم خصيصًا لحماية نوع التواصل المباشر والحساس الذي توجد الترجمة الفورية من أجله.
ما الذي يجب البحث عنه عند تقييم شهادة البائع؟
لا تحمل جميع ادعاءات الامتثال لمعيار ISO 27001 نفس القدر من المصداقية، ومن الأفضل التحقق من التفاصيل بدلاً من مجرد الشعار الموجود في أسفل الموقع الإلكتروني. هناك ثلاثة أمور جديرة بالتأكد منها مباشرةً مع أي مورد: النطاق الدقيق للشهادة، حيث أن بعض المؤسسات تُصدّق على جزء ضيق من العمل بدلاً من المنصة المُشتراة؛ هوية جهة التصديق واعتمادها، إذ لا تُعتبر الشهادة ذات قيمة إلا إذا صدرت عن مدقق حسابات مستقل ومعترف به؛ وتاريخ آخر تدقيق للمراقبة، لأن الشهادة الصادرة منذ سنوات عديدة دون وجود دليل على مراجعة مستمرة لا تُعطي انطباعًا دقيقًا. يُغطي دليلنا لتقييم التزامات أمن العملاء وخصوصيتهم واتفاقيات مستوى الخدمة مجموعة أوسع من الأسئلة التي ينبغي طرحها على أي مورد لخدمات الترجمة الفورية أو التحريرية، بالإضافة إلى مسألة الشهادة وحدها.


 تحميل من متجر التطبيقات
 تحميل من Google Play
 مزيد من روابط التحميل